Вредоносный фреймворк NetamLoader нацелен на госорганы и маскируется под доверенные обновления
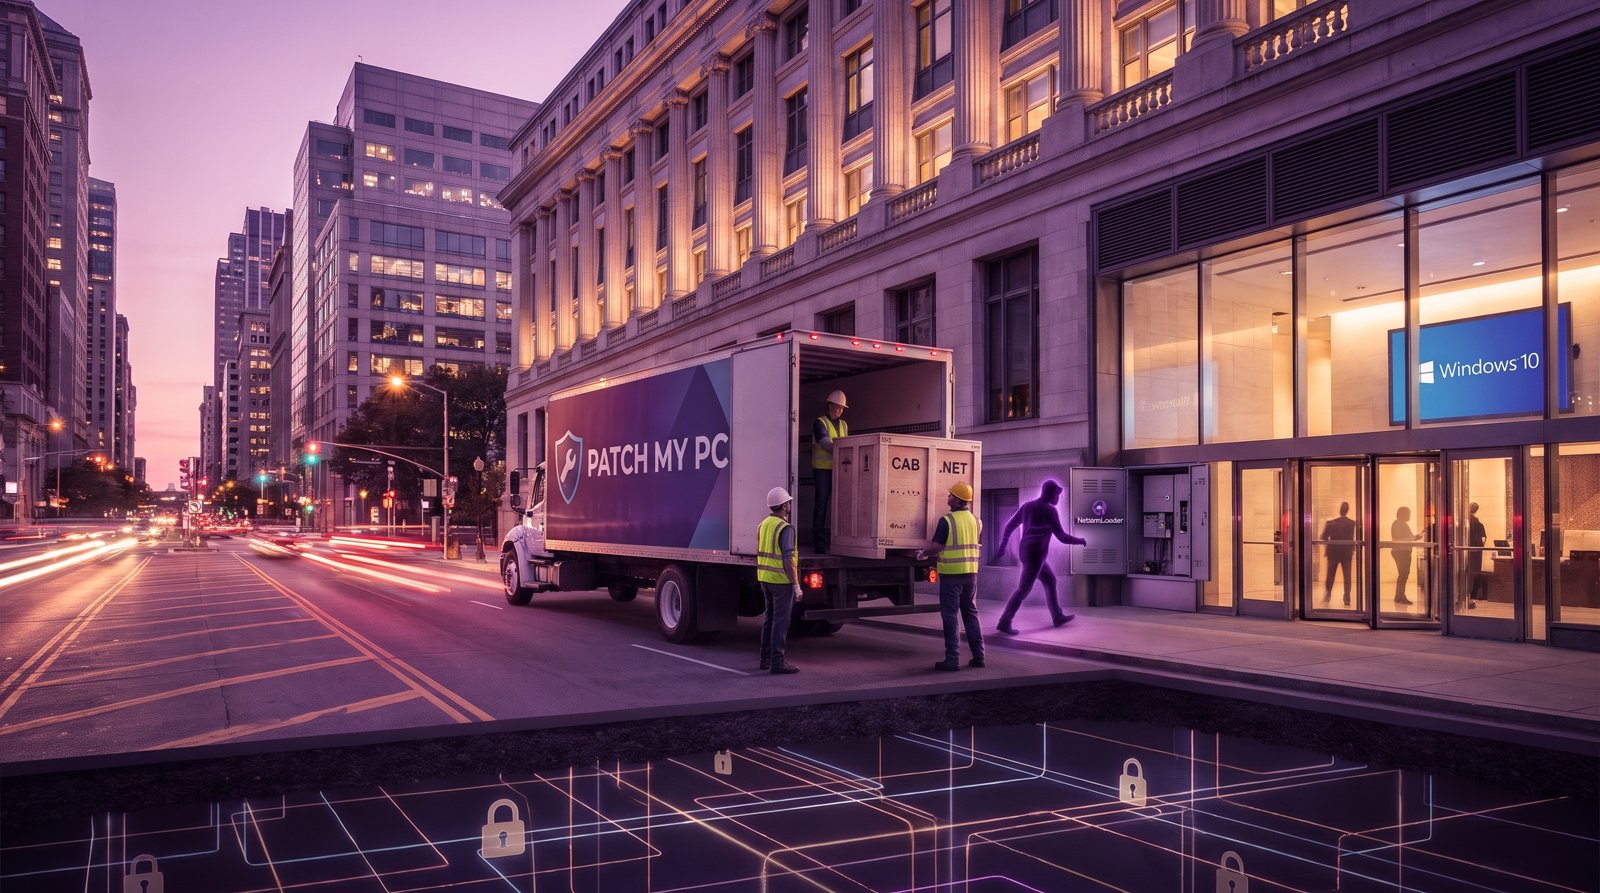
Новый фреймворк маскирует вредоносный код в CAB-архиве рядом с легитимными компонентами Patch My PC и обходит защиту через редко используемые функции .NET. Инцидент напрямую касается организаций, применяющих кастомизированные сборки Windows 10.
Специалисты «Лаборатории Касперского» выявили вредоносный фреймворк NetamLoader. Он внедряется в систему через каталог загруженных обновлений и работает исключительно в памяти, не оставляя на диске исполняемых файлов. Атаку обнаружили в первой половине 2026 года, когда защитное решение заметило необычный конфигурационный файл в CAB-архиве.
Архив находился в служебном каталоге Windows, а большинство файлов в нём принадлежало легитимному инструменту Patch My PC. Библиотеки .NET имели действительную подпись Microsoft, однако в файле Resources.resx скрывался вредоносный код. Изменённые конфигурации заставляли доверенные компоненты запускать вредоносную цепочку. Процесс стартует с PatchMyPC-ScriptRunner.exe, а затем NetamLoader через механизм AppDomainManager загружает свой код до выполнения основной функции. Фреймворк проходит через слои Base64, ZIP, шифрования и XAML-кода, применяя на одном из этапов небезопасную десериализацию BinaryFormatter.
Вредонос активно заметает следы: удаляет файлы после запуска, очищает журналы .NET и кэш предзагрузки, редактирует записи компонента обновления модифицированной Windows. Отдельный модуль вмешивается в работу AMSI, подменяя результаты сканирования на AMSI_RESULT_CLEAN, а строки, выдающие это вмешательство, собираются по фрагментам во время выполнения. Фреймворк отключает регистрацию части событий .NET через ETW и переносит выполнение в легитимный процесс dllhost.exe.
Риски для защищённых контуров российских организаций
NetamLoader нацелен на модифицированную сборку Windows 10. Заражённую машину зафиксировали только в одной стране Азии, однако в российской практике также встречаются кастомизированные сборки для госсектора и критической инфраструктуры. Легитимная цифровая подпись и маскировка под доверенный софт позволяют такой атаке обходить эшелонированные средства защиты. Подтвердить компрометацию инфраструктуры Patch My PC не удалось, первоначальный способ проникновения неизвестен.
Сдерживание атак с использованием NetamLoader
Методы фреймворка требуют пересмотра контроля целостности пакетов обновлений. Стоит проверять содержимое CAB-архивов в служебных каталогах, обращая внимание на нестандартные конфигурационные файлы. Поведенческий анализ должен выявлять процессы, загружающие код до главной функции через AppDomainManager. Важно отслеживать аномальную активность dllhost.exe и проверять целостность функций AMSI и ETW.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
VMware vCenter под атакой: критическая уязвимость позволяет обойти вход и запустить код
В продуктах VMware обнаружено пять уязвимостей, две из которых получили максимальный балл опасности 9,8. Одна из них уже применяется операт…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →