ZloyRAT маскируется под радар ДПС и атакует клиентов более 60 банков
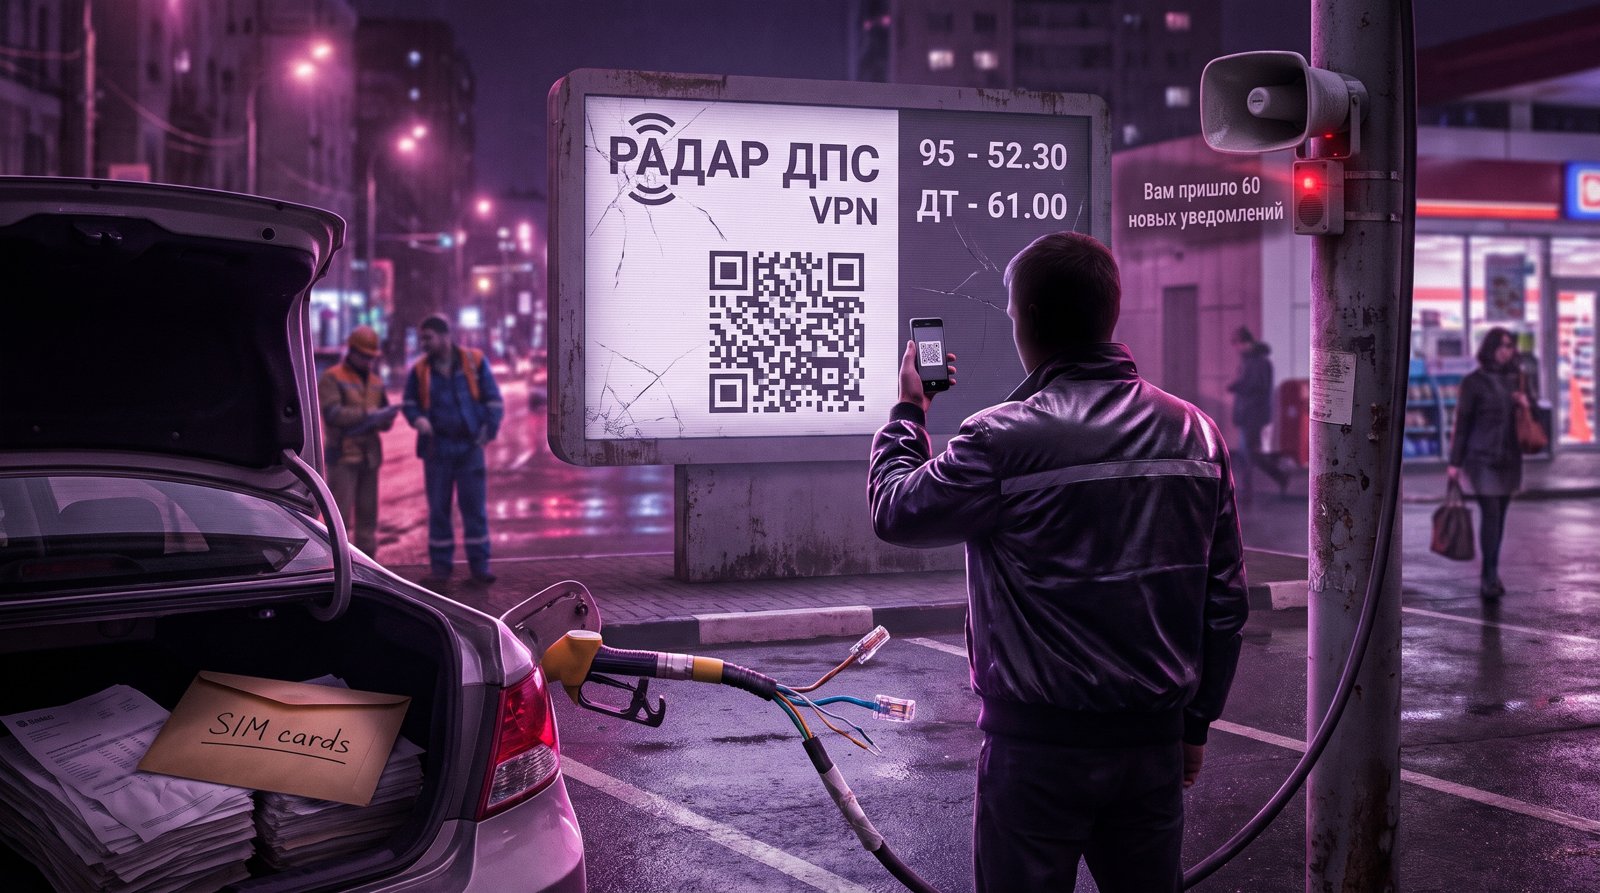
Android-троян ZloyRAT ворует контакты, перехватывает СМС и управляет звонками, притворяясь приложением для водителей. Под угрозой клиенты десятков российских банков, маркетплейсов и госсервисов.
Троян ZloyRAT проникает в телефоны через подставные сайты с «полезными» утилитами. Главная приманка — фейковое приложение «ДПС радар. Топливо онлайн». На том же ресурсе выложены дропперы «Радар БПЛА» и GosuVPN. Конечная цель — добраться до счетов и личных кабинетов.
Сразу после запуска программа требует доступ к СМС, контактам и управлению вызовами. Получив разрешения, троян собирает входящие сообщения, перехватывает пуш-уведомления и без ведома владельца шлет СМС, звонит и выполняет USSD-команды. Чтобы усыпить бдительность, приложение открывает легитимный сайт.
ZloyRAT охотится более чем на 60 российских финансовых и банковских сервисов, а также отслеживает маркетплейсы, госуслуги и Telegram. Когда жертва заходит в нужное приложение, вредонос незаметно собирает данные для угона аккаунта.
Как ZloyRAT попадает в корпоративные контуры
Сотрудник, установивший такую приманку на личный смартфон с рабочей почтой, открывает злоумышленникам доступ к служебным коммуникациям. Перехват СМС и пуш-кодов позволяет обходить двухфакторную аутентификацию в корпоративных банках и облачных сервисах, а дроппер GosuVPN добавляет риск перехвата трафика через подставной туннель.
Что делать для защиты от ZloyRAT
Не загружайте установочные APK-файлы по ссылкам из чатов, даже если сайт выглядит убедительно. CERT F6 уже заблокировал основной распространяющий ресурс в России, но приманка способна сменить домен и название. Перед установкой проверяйте запрашиваемые права: если радар или VPN лезут в СМС и звонки — немедленно удаляйте программу. На корпоративных устройствах запретите установку из непроверенных источников и настройте изолированный рабочий профиль через Android Enterprise.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
Ошибка в декодере Google Brotli открыла удалённый доступ к серверам без авторизации
Критическая уязвимость в алгоритме сжатия Brotli затрагивает Node.js, Envoy, Istio и другие платформы. Ошибка позволяет выполнить код на се…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →