Мошенники придумали схему с фейковой заменой счёта от имени Росфинмониторинга
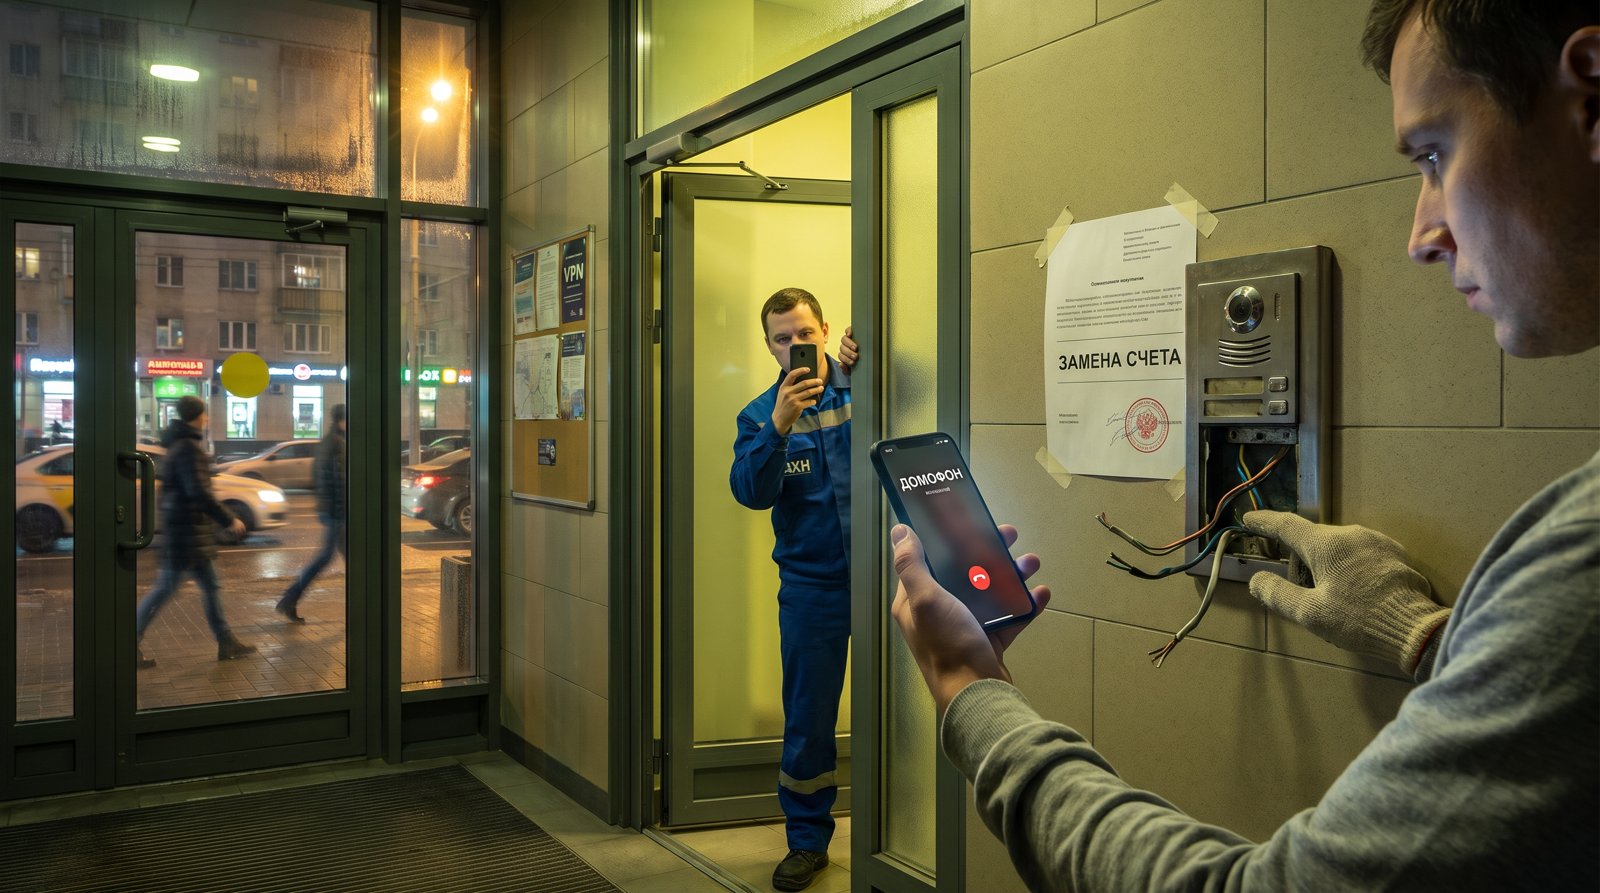
Аферисты убеждают россиян переоформить банковский счёт, чтобы якобы отозвать чужую доверенность. Для убедительности они представляются сотрудниками финразведки и рассылают поддельные документы.
Росфинмониторинг раскрыл новую схему обмана, направленную на кражу доступа к счетам и конфиденциальным данным. Злоумышленники сообщают жертве, что на её счёт посторонний якобы получил доверенность, и предлагают аннулировать её через специалиста ведомства. Для этого человека просят заменить основной счёт.
В одном из сценариев атака начинается со звонка о замене домофона. Жертву просят назвать код для регистрации цифрового ключа, который на деле подтверждает вход в «Госуслуги» или банковское приложение. Затем подключаются сообщники: они представляются сотрудниками информационно-аналитической системы мониторинга, заявляют о взломе аккаунта и оформлении доверенности на управление счетами.
В другом варианте мошенники сразу действуют от имени Росфинмониторинга. Они присылают фальшивые бумаги и запугивают человека обвинениями в финансировании терроризма. После этого жертве предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор.
Чем схема опасна для российских компаний
Сотрудники организаций также рискуют стать мишенью. Если злоумышленники получат доступ к аккаунту работника, они могут попытаться добраться до корпоративных данных. Доверие к государственным структурам и боязнь блокировок повышают уязвимость персонала перед такими атаками.
Как не потерять доступ к счетам
Ведомство не использует мессенджеры, телефонные звонки и СМС для связи с гражданами. С января по октябрь 2026 года в Росфинмониторинг поступило более 660 жалоб на подобные действия. Не диктуйте коды из подозрительных звонков, не подписывайте документы по просьбе незнакомцев, а при сомнениях обращайтесь в ведомство напрямую.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
Кнопка «отбой» в Signal могла не работать: микрофон оставался включённым
В библиотеке RingRTC, отвечающей за звонки в Signal, исправили критическую уязвимость CVE-2026-113380. Ошибка позволяла собеседнику помешат…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →