Вредонос NIK C2 использует GPT-4 для анализа данных за счёт жертвы
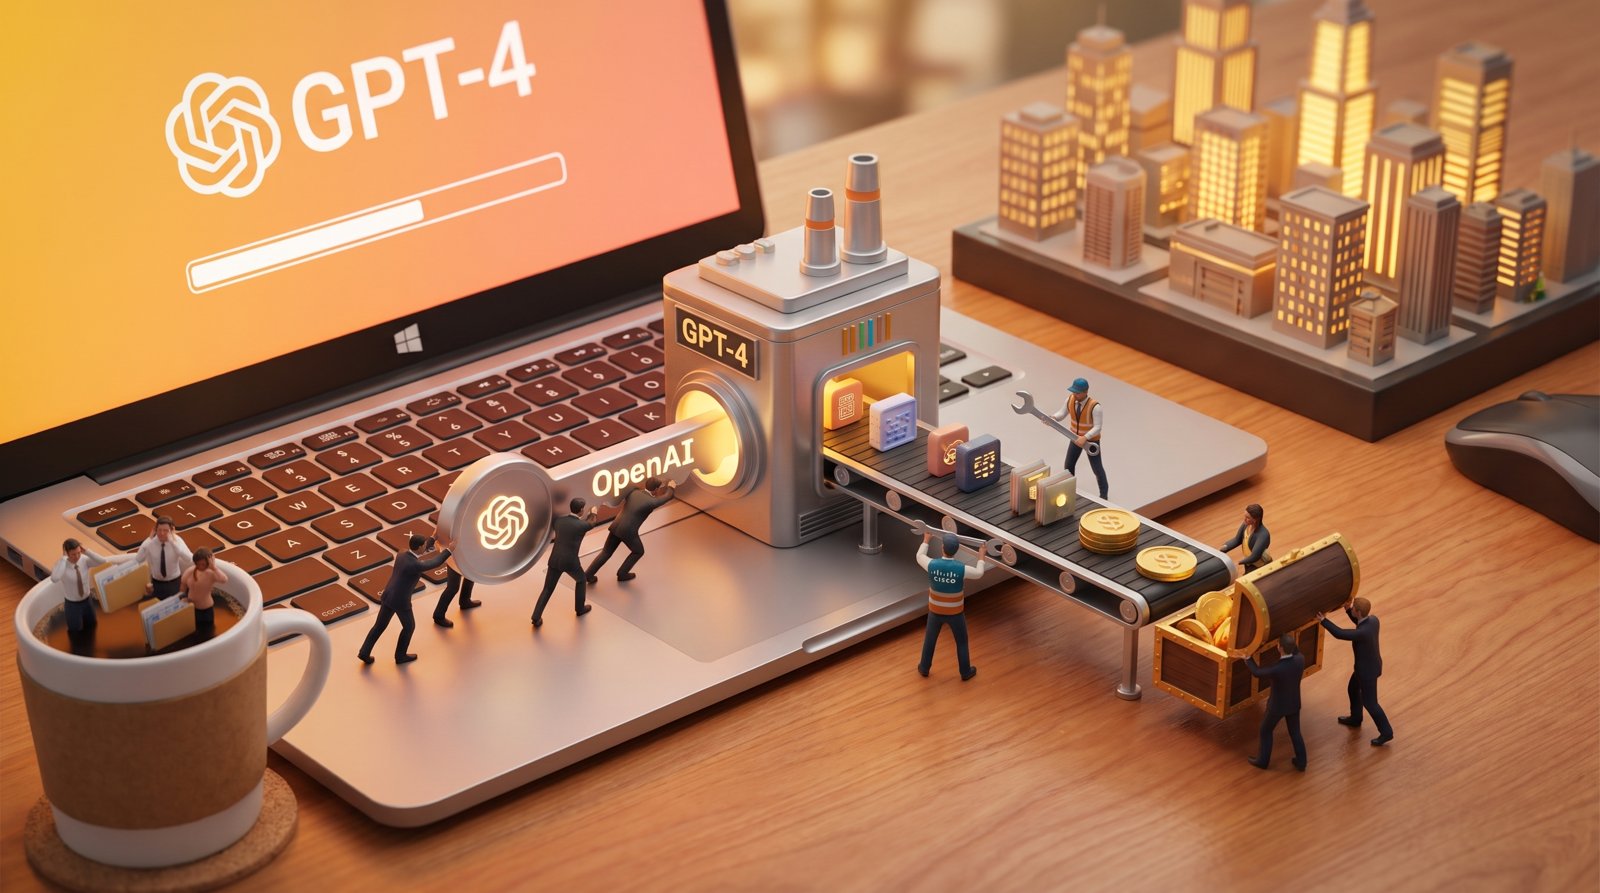
Cisco Talos обнаружила бэкдор, который применяет модель GPT-4 для обработки украденных файлов. Если на заражённой Windows-машине хранится API-ключ OpenAI, злоумышленник может проводить собственные расследования без расходов со своей стороны.
NIK C2 — написанный на Go бэкдор, который маскируется в системе под легитимные процессы Windows. Он собирает сохранённые пароли, файлы cookie, учётные данные браузеров, токены Discord и данные криптокошельков, а также записывает звук с микрофона. Для связи с управляющим сервером используется защищённый WebSocket, а при обрыве соединения вредонос шлёт HTTP-запросы примерно каждые 250 миллисекунд. Трафик шифруется по стандарту AES-256-GCM.
Ключевая особенность — команда ai_generate. Она позволяет оператору поставить задачу модели GPT-4 или другой выбранной нейросети, чтобы автоматически просмотреть украденные тексты. Если злоумышленник не указал собственный платный ключ доступа, вредонос ищет переменную окружения с ключом на заражённом устройстве. При обнаружении ключа расходы могут списываться со счёта его владельца. Исследователи подчёркивают: обычного доступа к ChatGPT недостаточно — нужен действующий API-ключ, а не просто доступ к чат-боту. Помимо шпионажа, в коде есть модуль вымогательства: он блокирует экран и требует выкуп в Bitcoin или USDT, однако файлы не шифрует.
Чем грозит анализ данных через ИИ на практике
Такой подход серьёзно меняет экономику целевых атак. Раньше злоумышленникам приходилось вручную разбирать массивы похищенных документов, чтобы найти финансовые сводки или учётные данные администраторов. Теперь эту работу может выполнять нейросеть, причём за счёт самой жертвы. В российской практике подобные риски возрастают там, где разработчики и DevOps-специалисты хранят токены в переменных окружения на рабочих станциях или тестовых серверах, не попадающих под строгий контроль службы безопасности. Особенно уязвимы компании, активно экспериментирующие с API генеративных моделей без централизованного управления ключами и мониторинга аномального потребления токенов.
Как защититься от вредоносных запросов к API
Самый простой и быстрый шаг — исключить хранение действующих платёжных ключей в переменных окружения на пользовательских устройствах. Запросы к публичным ИИ-сервисам стоит пропускать через корпоративный шлюз с контролем бюджета и утверждённым списком моделей. Общепринятые меры также работают: ограничение прав запуска на хостах, мониторинг аномальных сетевых соединений и своевременное обновление антивирусных средств для детектирования подобных угроз.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
Модель Claude написала эксплойт для root-доступа к Linux-серверу
Исследовательская модель Anthropic после постановки задачи создала эксплойт, позволяющий удалённо выполнять команды с правами root на Linux…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →