Модель Claude написала эксплойт для root-доступа к Linux-серверу
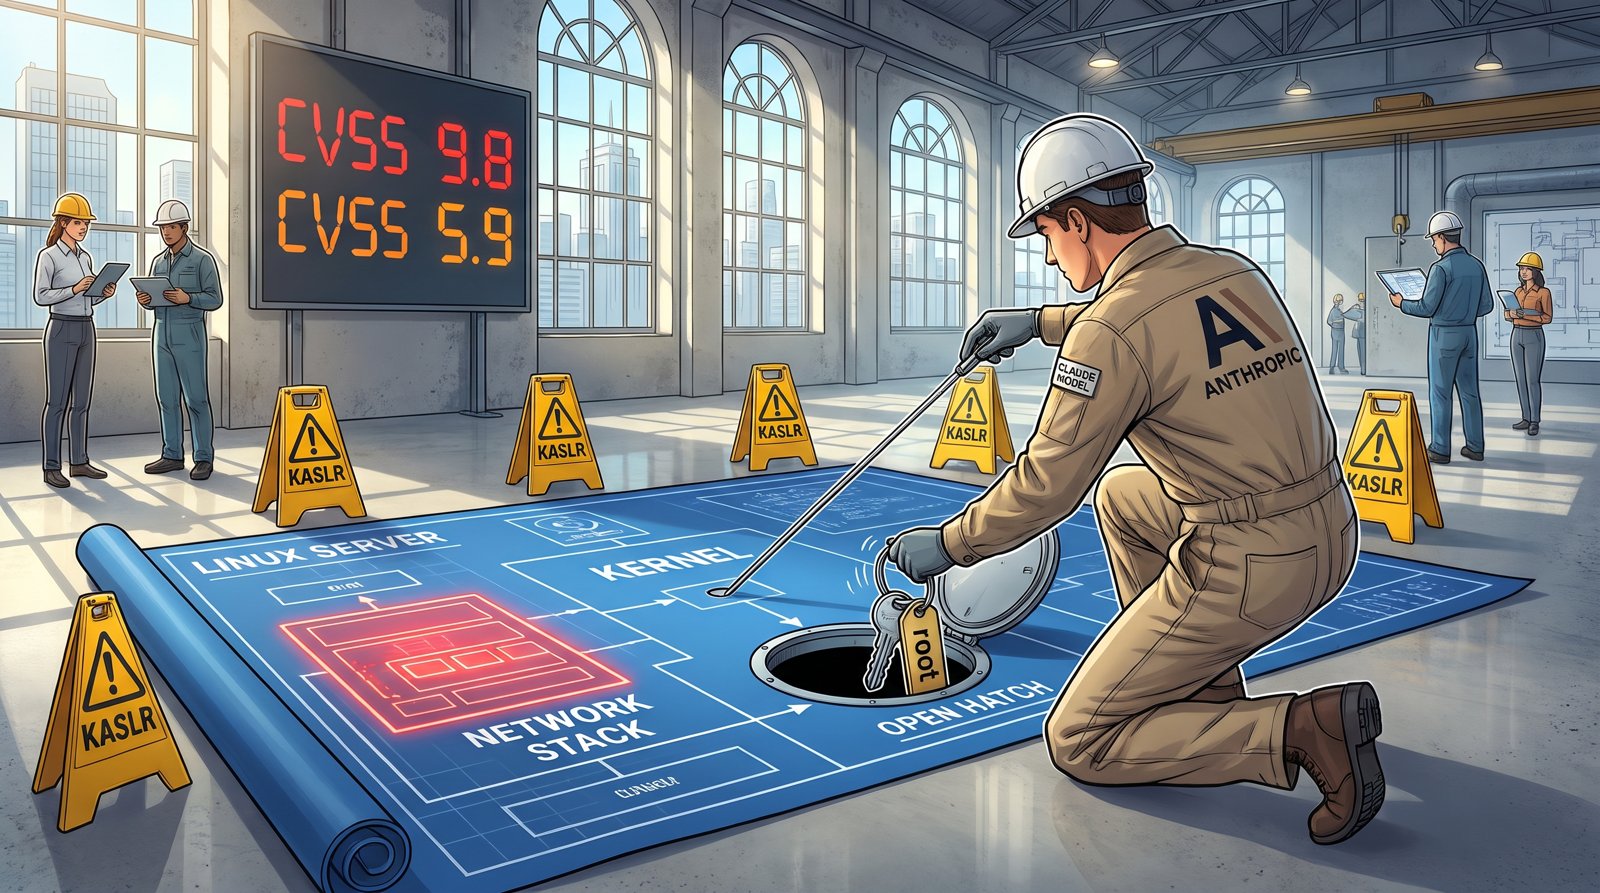
Исследовательская модель Anthropic после постановки задачи создала эксплойт, позволяющий удалённо выполнять команды с правами root на Linux-серверах. Уязвимость уже закрыта патчем, но проверить обновление ядра нужно всем, кто использует многопутевой TCP.
Модель Claude справилась с задачей после первоначальной постановки: она нашла способ обойти защитные механизмы ядра и получить полный контроль над сервером без пароля и каких-либо действий пользователя. Для атаки достаточно, чтобы на машине была включена поддержка многопутевого TCP (MPTCP) и стояло уязвимое ядро.
Эксплойт опирается на CVE-2026-98432 — ошибку использования памяти после освобождения в сетевом стеке. Она проявляется при параллельной обработке TCP-запросов. Атака шла в два этапа: сначала Claude обошла случайное размещение ядра в памяти, затем перехватила управление и запустила команду с root-правами. На обход защиты ушло около 48 минут, на сам перехват — ещё пять.
Anthropic использовала внутреннюю, ещё не выпущенную модель и не обещает, что такой же результат можно повторить обычным запросом в чат. Оценки серьёзности разошлись: команда Linux выставила 9,8 балла CVSS, а Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, но наличие готового обновления нужно уточнять у поставщика дистрибутива.
Чем это грозит российским Linux-серверам
Описанный сценарий касается прежде всего серверов, где включён многопутевой TCP. В российской практике MPTCP встречается реже, чем обычный TCP, однако его могут активировать в телекоме, на маршрутизирующих узлах или при построении отказоустойчивых сетей. Если в контуре есть Linux-системы на базе популярных корпоративных дистрибутивов, стоит исходить из того, что уязвимое ядро может присутствовать до выхода обновления от конкретного вендора. Особое внимание — к серверам, доступным из интернета.
Что проверить и как защититься
Выясните у поставщика дистрибутива, вышло ли обновление ядра с закрытием CVE-2026-98432, и установите патч из поддерживаемых стабильных веток. Если обновление ещё не готово, временно отключите поддержку MPTCP там, где она не нужна, и проверьте, какие машины реально её используют. После установки патча перезагрузите серверы и убедитесь, что загружено исправленное ядро.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
Вредоносный фреймворк NetamLoader нацелен на госорганы и маскируется под доверенные обновления
Новый фреймворк маскирует вредоносный код в CAB-архиве рядом с легитимными компонентами Patch My PC и обходит защиту через редко используем…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →