
ИИ-агенты ускорили взломы до 1500 команд в час: VAPOR PANDA атаковала более 200 организаций
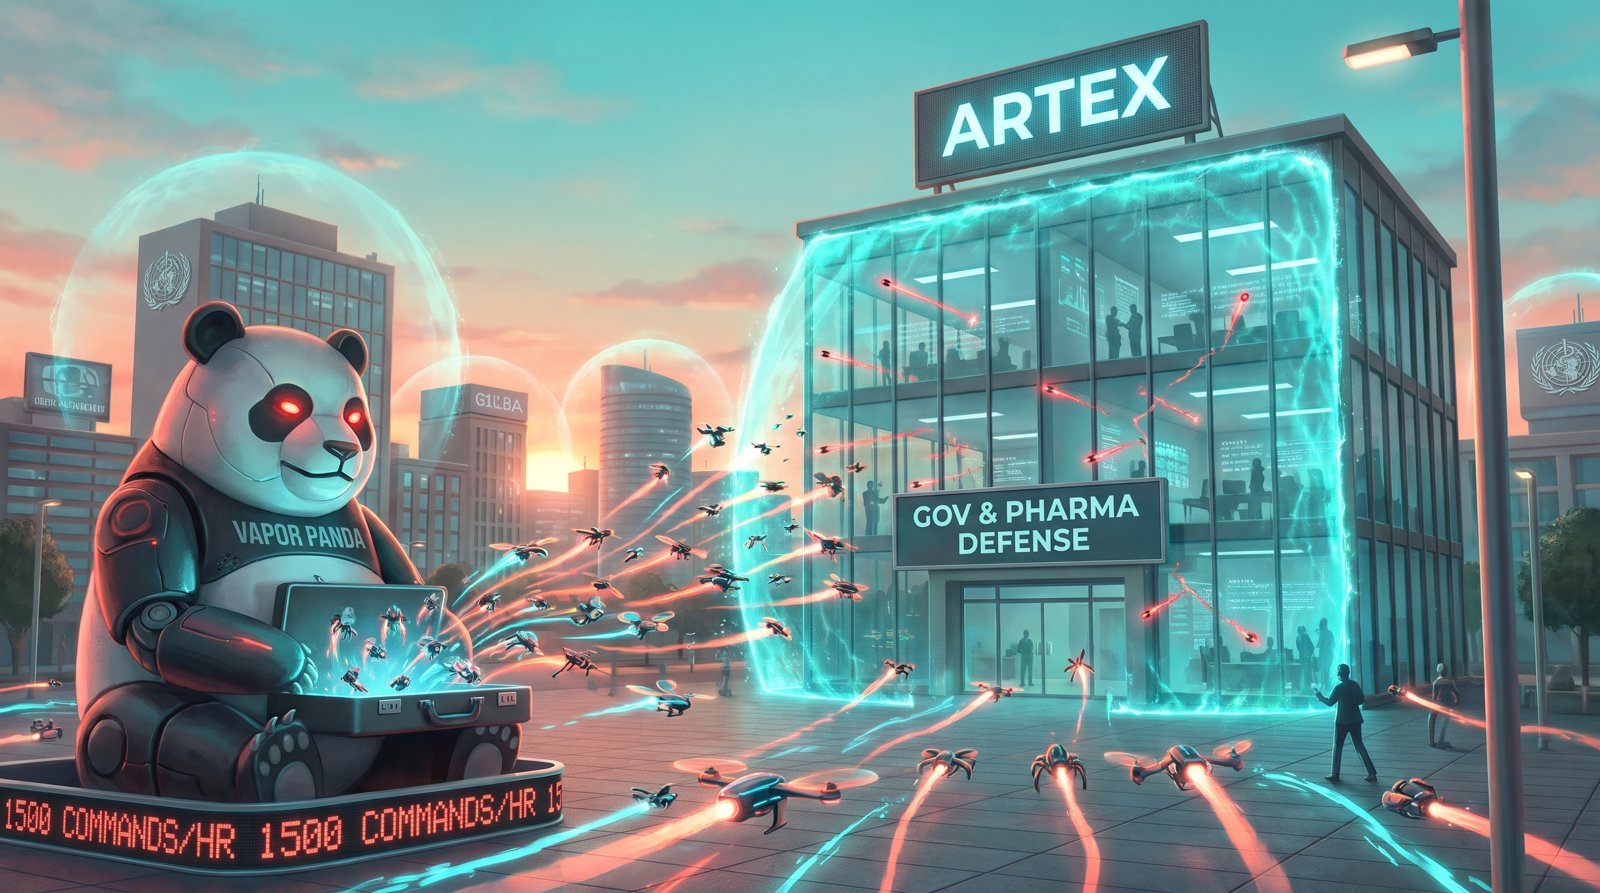
Группировка VAPOR PANDA применила ИИ-платформу ARTEX для атак на госведомства, оборонку и фарму в 14 странах. Автоматизация подняла интенсивность взломов с 40 до 1500 команд в час, однако подтверждённые проникновения зафиксированы лишь в девяти случаях.
Связанная с Китаем VAPOR PANDA за 11 дней атаковала более 200 организаций, но, по оценке CrowdStrike, реально пострадать могли около 140. При этом в 70% случаев уверенность в компрометации средняя, а непосредственные действия злоумышленников достоверно зафиксированы лишь в девяти организациях. Хакеры подключили к ARTEX нейросеть DeepSeek и ещё одну коммерческую модель, переложив на агентов рутинный поиск уязвимостей и выполнение команд.
Платформа работает как слаженная команда: главный агент управляет операцией, планировщики выбирают способы проникновения, исполнители проверяют возможности. Если один путь не срабатывает, агенты обмениваются данными и пробуют другой. В американской фармкомпании они объединили неподписанное утверждение SAML с уязвимостью XXE и за несколько шагов получили доступ к роли, способной управлять тысячами серверов. В греческом госучреждении оператор передал ARTEX архив почтового сервера за 2022 год, и агенты самостоятельно извлекли ключи аутентификации и подделали административный токен.
Среди целей — министерства иностранных дел, оборонные и разведывательные ведомства, производители полупроводников, операторы связи и финансовые учреждения. В нескольких случаях зафиксирована установка бэкдора BLOODALCHEMY, который обеспечивал скрытый удалённый доступ через подмену DLL. Исследователи CrowdStrike получили доступ к журналам платформы, оставленным открытыми на управляющем сервере, и восстановили картину атак.
Чем автоматизация угрожает российским компаниям
Российские организации используют те же облачные сервисы, контейнерные платформы и средства федеративного доступа, что и зарубежные жертвы. Старые ключи подписи, незакрытые уязвимости в веб-приложениях и утечки почтовых архивов мгновенно превращаются в точку входа, когда атакующих не сдерживает человеческая скорость. Главный риск — сокращение времени между обнаружением бреши и её эксплуатацией до минут.
Как снизить риск атак с ИИ-агентами
Приоритетные меры — замена ключей подписи SAML и служебных учётных данных после любых подозрений на утечку, включая старые резервные копии. Необходимо ограничивать права облачных ролей и своевременно обновлять доступные из интернета серверы. Стоит проверить логи на упоминания «artx» и «artex» в командах, облачных ролях и служебных каталогах. Индикаторы компрометации BLOODALCHEMY, включая управляющие домены nginxmysql.com, sqlserver-sqlite.com и www.ddduuuppp.com, уже доступны для проверки корпоративных систем.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
SIM-карта с историей: как перепроданный номер открывает доступ к Госуслугам
В Томске задержали подозреваемого во взломе аккаунтов Госуслуг через старые телефонные номера. Инцидент напоминает: если при смене SIM-карт…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →