Яндекс закрыл брешь в миллионах умных колонок и ТВ: кто мог перехватить ваш трафик
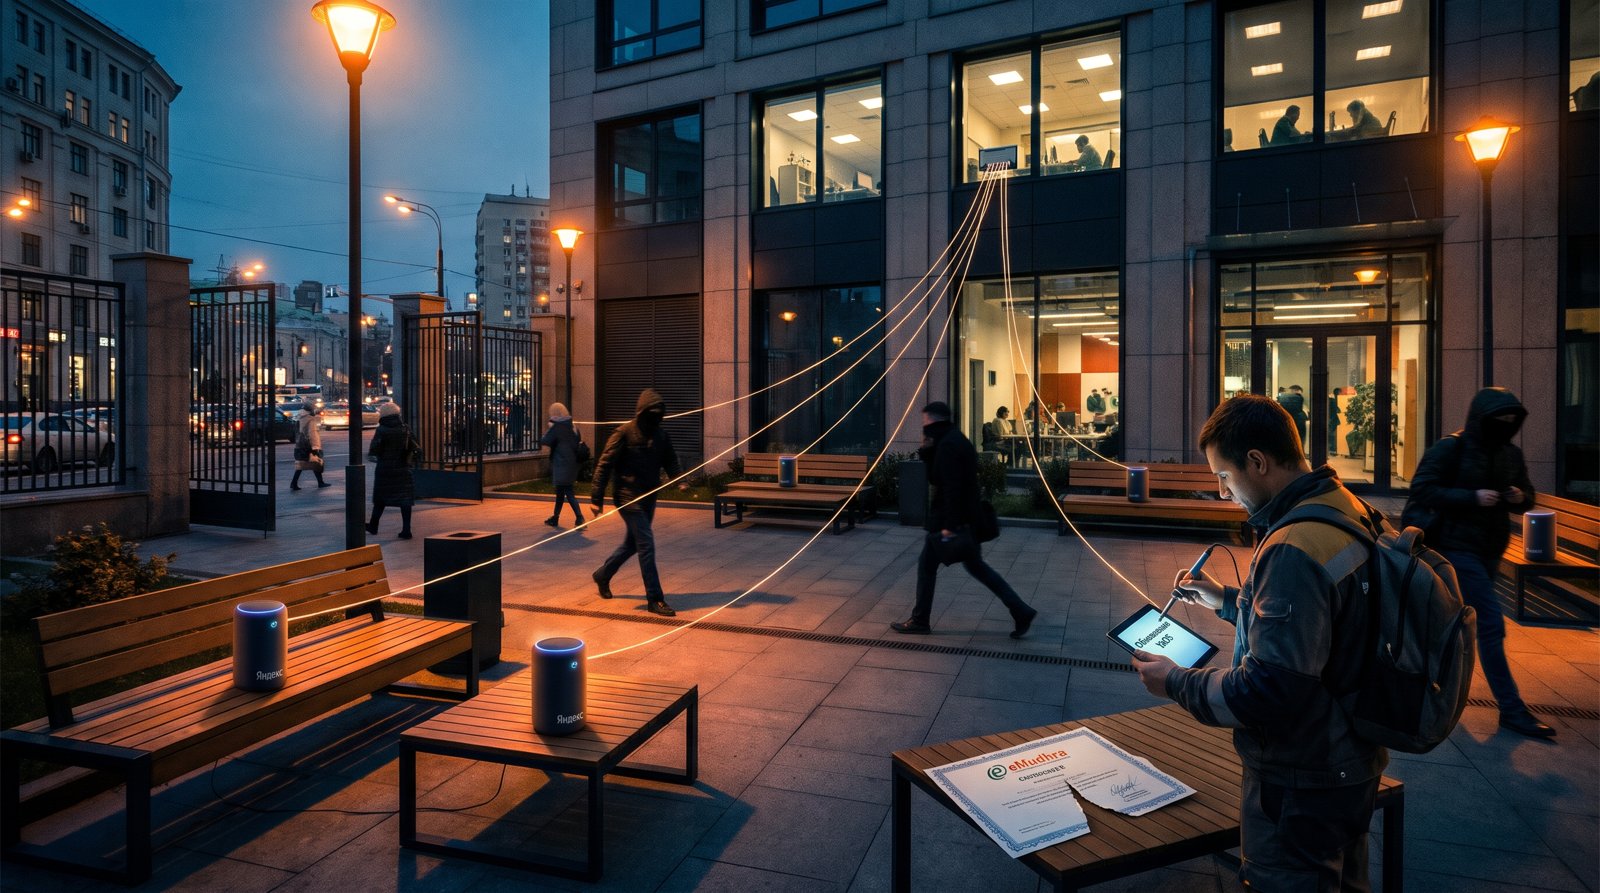
В конце октября Яндекс выпустил критическое обновление для умных колонок и телевизоров на YaOS. Патч устраняет проблему в цифровых сертификатах, которая делала возможным перехват и изменение трафика устройства.
Суть проблемы — в серьёзной уязвимости партнёрского удостоверяющего центра eMudhra. Закрытые ключи восьми его промежуточных центров сертификации оказались предсказуемыми числами в диапазоне от 1 до 255. Злоумышленнику требовалось перебрать максимум 255 вариантов, чтобы подобрать ключ и подписать поддельный сертификат.
Такой сертификат открывает дорогу для атаки «человек посередине». С его помощью можно незаметно вклиниться в зашифрованное HTTPS-соединение устройства с сервером Яндекса, перехватывая и модифицируя передаваемые данные. На практике энтузиасты уже продемонстрировали последствия: на умных колонках «Станция» им удалось подменить конфигурацию, активировать отладчик ADB и получить права суперпользователя на собственном устройстве.
Развернутое с 21 по 23 октября обновление решает эту проблему в корне. Патч удаляет доверие к скомпрометированным сертификатам eMudhra, заменяет уязвимые системные файлы и закрывает доступ через ADB. После установки описанный метод взлома конфигурации больше не работает. Пользователям ничего делать не нужно — апдейт приходит и устанавливается на устройства автоматически.
Риски перехвата трафика для российских компаний
Умные колонки и телевизоры на YaOS сегодня — это часть офисной инфраструктуры, переговорных комнат и даже зон отдыха. Сценарий с подменой сертификата и контролем над трафиком означает, что в теории злоумышленник мог бы прослушивать и изменять голосовые команды, перехватывать передаваемую на сервер информацию. Хотя в Яндексе подчеркивают, что для полноценной атаки на чужое устройство одного сертификата недостаточно, сама возможность компрометации цепочки доверия для миллионов гаджетов — тревожный сигнал для любого администратора, который следит за периметром сети и корпоративными данными.
Что делать: не сбрасывать и обновить
Главная рекомендация — не выполнять полный сброс умных колонок без крайней необходимости. Аппаратный сброс возвращает заводскую прошивку, которая всё ещё содержит уязвимость. Рядовым пользователям достаточно убедиться, что колонка или телевизор подключены к интернету и получили последнюю версию YaOS. ИТ-специалистам в компаниях стоит проверить парк умных устройств на факт обновления и, при необходимости, ограничить для них сетевой доступ до подтверждения патча.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
Смартфоны без таможенного оформления могут отключить от сети через две недели
Минцифры обсуждает механизм блокировки устройств, ввезённых в обход официальных процедур. Если проект примут, владельцы «серых» аппаратов д…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →