Под клиенты ChatGPT маскируют майнер: кампания Yoba атакует через GitHub
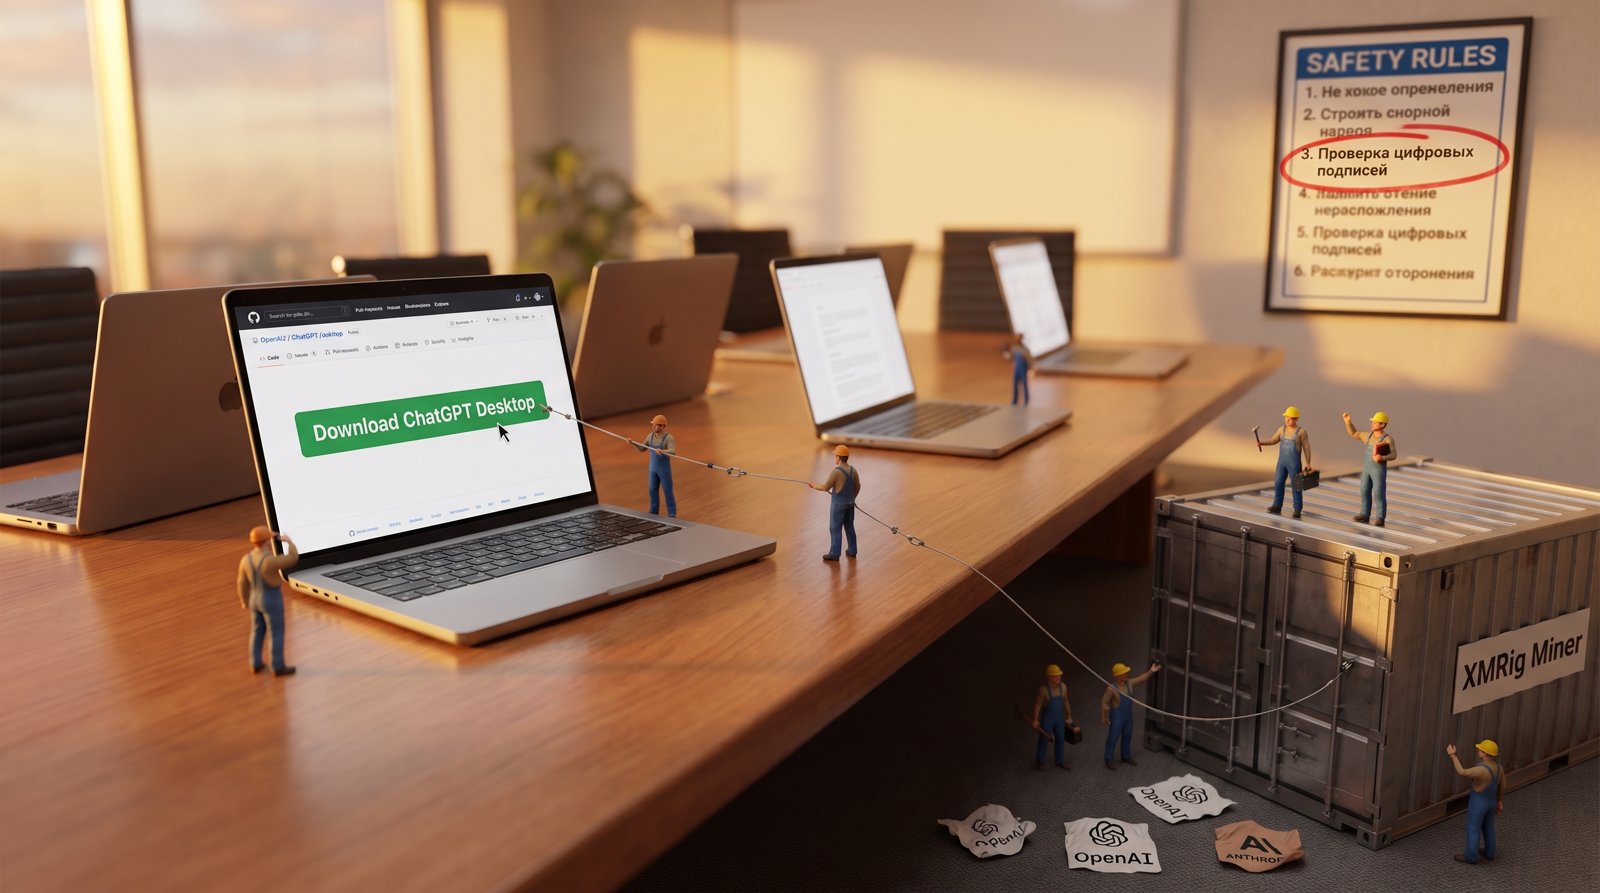
Хакеры распространяют вредоносные сборки под видом настольных приложений ChatGPT и Claude. Кампания нацелена на пользователей Windows и использует легитимные цифровые подписи OpenAI и Anthropic для скрытой загрузки майнера.
Злоумышленники прячут вредоносный код за доверенными исполняемыми файлами. Пользователь скачивает с GitHub архив якобы с клиентом ChatGPT или Claude, запускает подписанный исполняемый файл — и вместе с ним активируется сторонняя DLL-библиотека. Это классическая техника side-loading, позволяющая обойти часть защитных механизмов, потому что процесс выглядит легитимным. Взлома самих компаний не выявлено; злоумышленники используют их легитимные подписанные файлы.
Кампания получила имя Yoba. Основная цель на текущем этапе — скрытый майнинг криптовалюты через XMRig, но загрузчик способен доставить и другие модули: PowerShell-сценарии или произвольные программы. Чтобы не вызывать подозрений, майнер приостанавливает работу, когда владелец устройства активно пользуется мышью или клавиатурой.
Для загрузки полезной нагрузки Yoba использует цепочку из Telegram, DNS over HTTPS и файлового хостинга Catbox. Аватарка управляющего Telegram-канала напрямую участвует в формировании домена, через который происходит взаимодействие. Закрепление в системе обеспечивается через планировщик задач Windows.
Чем схема с подписанными файлами опасна для российских компаний
Сценарий представляет серьёзную угрозу для организаций, где сотрудники активно интересуются нейросетями и могут самостоятельно искать способы установки клиентов на рабочие машины. GitHub остаётся одним из немногих доступных источников софта, особенно когда официальные сервисы технологических компаний ограничены или заблокированы. Поиск десктопной версии того же ChatGPT через сторонние репозитории вместо официального сайта становится привычным действием, что повышает риск столкнуться с подделкой. Действующая цифровая подпись OpenAI или Anthropic способна усыпить бдительность как пользователя, так и корпоративных средств защиты, которые доверяют проверенным сертификатам.
Как снизить риск: фокус на источниках и контроле DLL
Специалистам по безопасности стоит обратить внимание на технику сторонней загрузки DLL, которая эксплуатирует доверие к легитимным цифровым подписям. Ключевая рекомендация — разрешать установку ПО только из официальных источников и блокировать запуск неподписанных библиотек из непредусмотренных каталогов. Полезно настроить мониторинг аномальной сетевой активности, связанной с DNS over HTTPS и обращениями к файловым хостингам, а также контролировать появление новых задач в планировщике Windows. Если сотрудникам необходимы подобные инструменты, стоит централизованно предоставить проверенные корпоративные сборки, исключив самостоятельный поиск на внешних платформах.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
Apple закрыла в iOS и macOS сотни уязвимостей, включая доступ к камере без спроса
Apple выпустила обновления для iPhone, iPad и macOS, которые закрывают 329 уязвимостей. Среди них есть ошибки, позволявшие получить доступ …
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →