Конфидент выпустила NAC Dallas Lock для контроля доступа устройств к сети
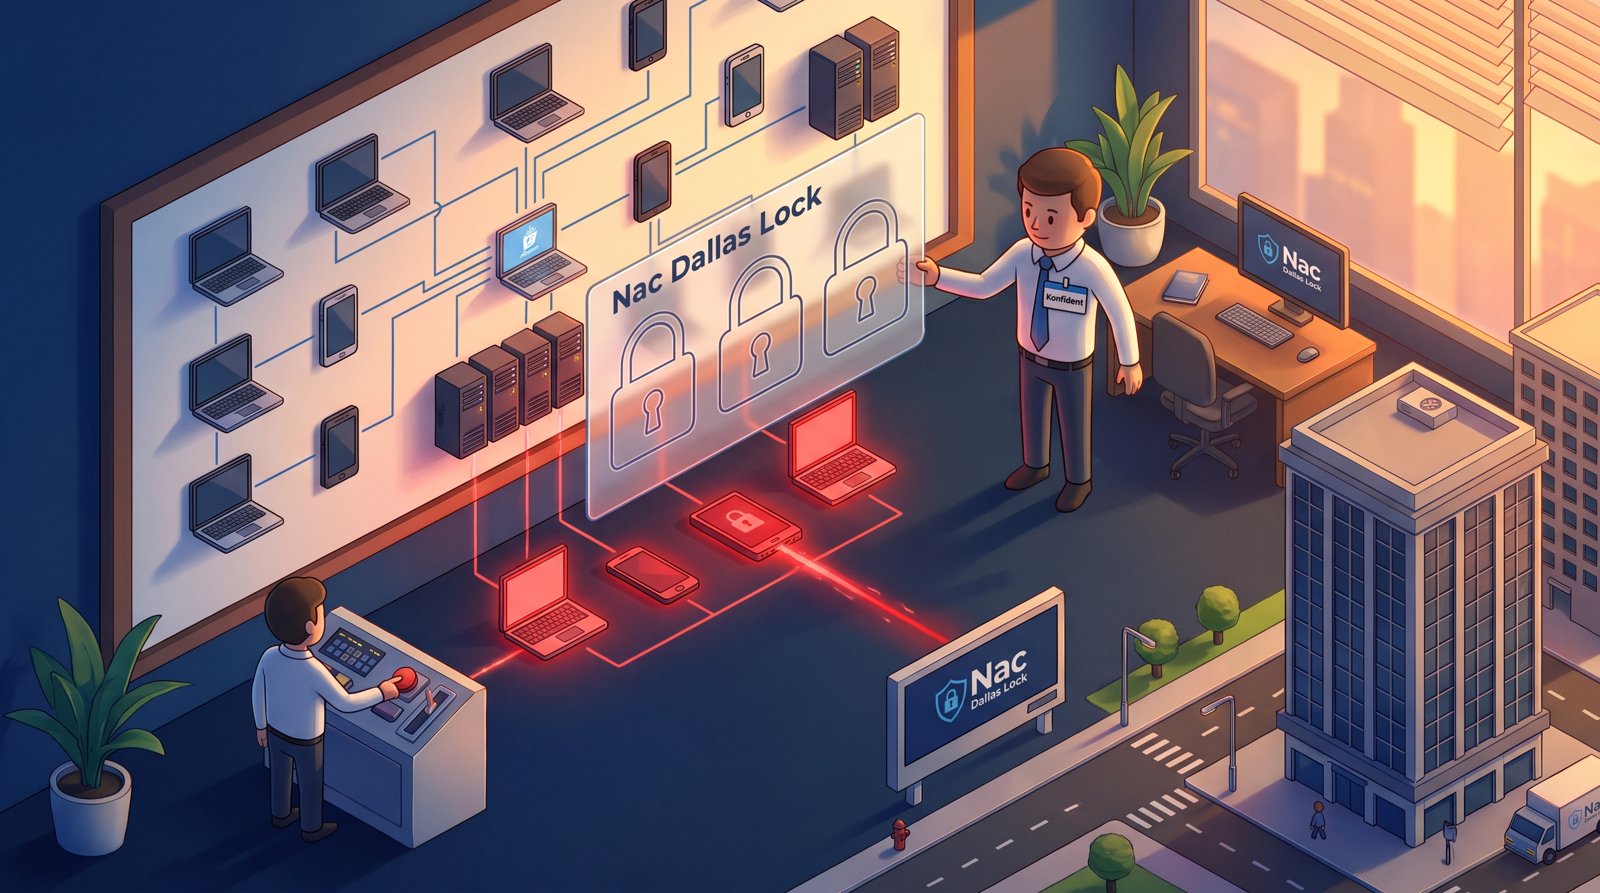
Российская компания «Конфидент» представила NAC Dallas Lock — комплекс, централизованно управляющий подключением стационарных и мобильных устройств к защищённым сегментам корпоративной сети. Решение помогает ИТ- и ИБ-службам контролировать, кто и с каких устройств получает доступ.
NAC Dallas Lock аутентифицирует и авторизует каждое устройство перед подключением. Администратор назначает уровень доступа, доверенную зону и IP-адрес из выделенного пула. Для сотрудников, подрядчиков и администраторов создаются разные профили доступа.
Удалённое подключение защищено шифрованным IPsec-соединением. Комплекс ведёт аудит всех подключений и инвентаризацию активов. Администратор видит подключённые Android-устройства и может в любой момент отозвать доступ. Если телефон потерян или сотрудник уволился, соединение можно принудительно разорвать и удалить аутентификационные данные.
Решение объединяет Единый Центр Управления Dallas Lock, шлюз-маршрутизатор WAF Dallas Lock, сервер аутентификации и агенты, работающие на Windows, Linux и Android. Продукт уже можно приобретать и тестировать в пилотном режиме. В декабре 2026 года планируется выпуск новой версии.
Контроль доступа устройств в российской практике
Для российских компаний, особенно с распределённой инфраструктурой и большим парком мобильных устройств, задача контроля сетевого доступа стоит остро. Подобные NAC-решения обычно используются в связке с уже развёрнутыми средствами защиты информации, такими как межсетевые экраны и антивирусы. Появление отечественного продукта с агентами для Windows и Linux позволяет закрыть потребность без использования зарубежных аналогов, что актуально в условиях импортозамещения. Однако стоит учесть, что первая версия не включает проверку установленного ПО, его конфигурации и целостности системы, а также изоляцию устройств, не прошедших проверку — эти функции заявлены только для следующего релиза.
Как подготовиться к внедрению NAC Dallas Lock
Перед внедрением рекомендуем провести аудит текущих подключений к корпоративной сети и классифицировать устройства по типам и критичности. Определите профили доступа для разных категорий пользователей и подрядчиков. Убедитесь, что в инфраструктуре есть поддерживаемые ОС и каналы связи, необходимые для работы агентов. На этапе пилотирования проверьте совместимость с уже используемыми средствами защиты и отработайте сценарии отзыва доступа при инцидентах.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
Цепочка zero-day в Ivanti Connect Secure даёт root-доступ без аутентификации
В продукте Ivanti Connect Secure нашли три уязвимости, которые позволяют атакующему получить полный контроль над VPN-шлюзом. Злоумышленники…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →