Минцифры предложило критерии доверенного ПО: что ждёт разработчиков и пользователей
Проект требований Минцифры к доверенному софту меняет правила для поставщиков: документ вынесен на общественное обсуждение и пока не вступил в силу. Проверка безопасности и происхождения компонентов может стать для вендоров добровольным, но значимым маркером зрелости продукта.
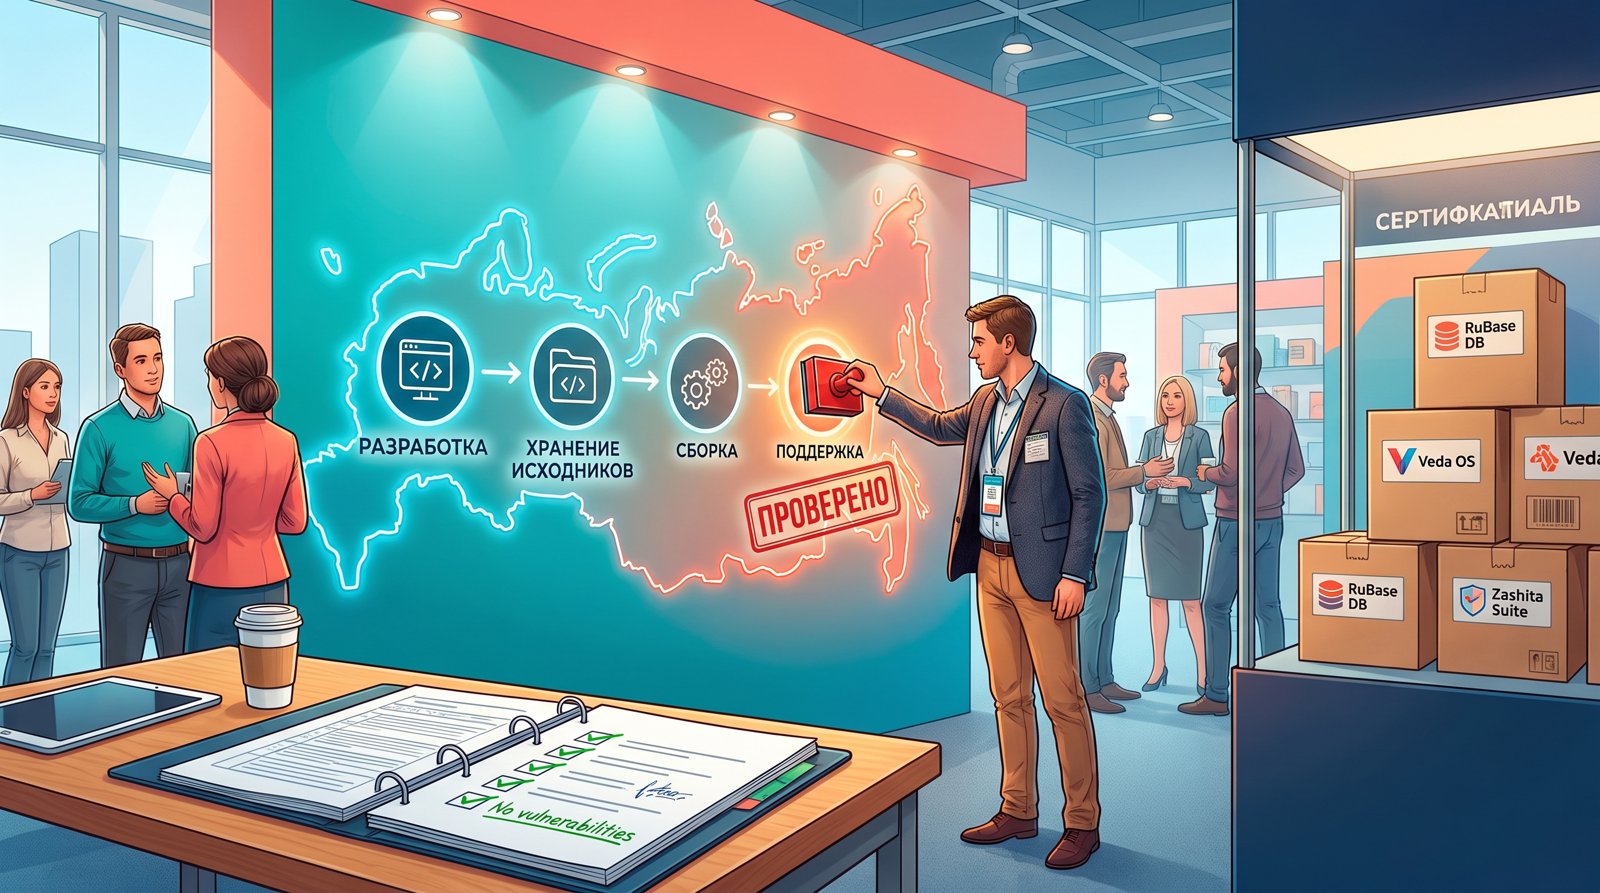
Ведомство предлагает формальные критерии, по которым программу можно будет считать доверенной. Главный фокус — не просто на импортозамещении, а на реальной контролируемости кода. Разработчику потребуется подтвердить, что его софт собран в безопасной среде, не содержит известных неустранённых уязвимостей и сопровождается актуальным перечнем компонентов, чтобы заказчики могли оценить происхождение кода.
В основе проекта — требование полного жизненного цикла внутри страны. Исходники нужно хранить и собирать на защищённых российских мощностях. Техподдержка также должна осуществляться локально, а информация об обновлениях — публиковаться. Отдельно прописана совместимость с российскими браузерами и средствами электронной подписи.
Подход дифференцирован. Для разных классов продуктов — операционных систем, систем управления базами данных, офисных пакетов, коммуникационных приложений — предусмотрены свои специальные требования. Процедура подтверждения задумана как добровольная и будет проходить в форме экспертизы, результаты которой попадут в реестр отечественного софта и перечень ПО для госнужд.
Что означает экспертиза доверенного софта для российских компаний
Для рынка это движение в сторону большей прозрачности цепочек поставок. Многие организации уже сейчас при закупке сталкиваются с тем, что даже отечественный по происхождению продукт внутри может содержать заимствованные компоненты с неясной историей или открытые уязвимости. Новый статус доверенного ПО способен стать дополнительным фильтром при выборе между конкурирующими решениями в госсекторе и на объектах критической инфраструктуры, где контроль среды сборки и отсутствие неустранённых уязвимостей — не маркетинг, а требование регуляторов.
На чём сосредоточиться разработчикам и потребителям ПО
Разработчикам, планирующим проходить экспертизу, уже сейчас стоит навести порядок в инфраструктуре сборки и документации по компонентам. Пользователям же имеет смысл учитывать наличие у продукта статуса доверенного при планировании закупок, особенно в проектах с высокими требованиями к безопасности. Добровольный характер процедуры не должен вводить в заблуждение: в перспективе отметка в реестре может стать гигиеническим минимумом для доступа к чувствительным сегментам рынка.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
ИИ-агенты XBOW за шесть дней собрали цепочку взлома Chrome и получили $250 000 от Google
Агенты XBOW нашли и связали три уязвимости Chrome, позволяющие запускать программы в Windows после открытия веб-страницы. Google подтвердил…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →