37 из 60 расширений Chrome с 2,3 млн установок скрыто собирали полные адреса страниц
Исследователи обнаружили сеть браузерных расширений, которые передавали URL всех просматриваемых сайтов на внешние серверы. Под угрозой компании, чьи сотрудники использовали эти инструменты для работы с документами.
Группа из 60 расширений для Chrome суммарно набрала 2,3 миллиона установок. Среди них — редакторы документов, таблиц, PDF-файлов и утилиты для изображений. Часть имела отметку «Featured» в магазине Chrome Web Store, что создавало ложное ощущение безопасности.
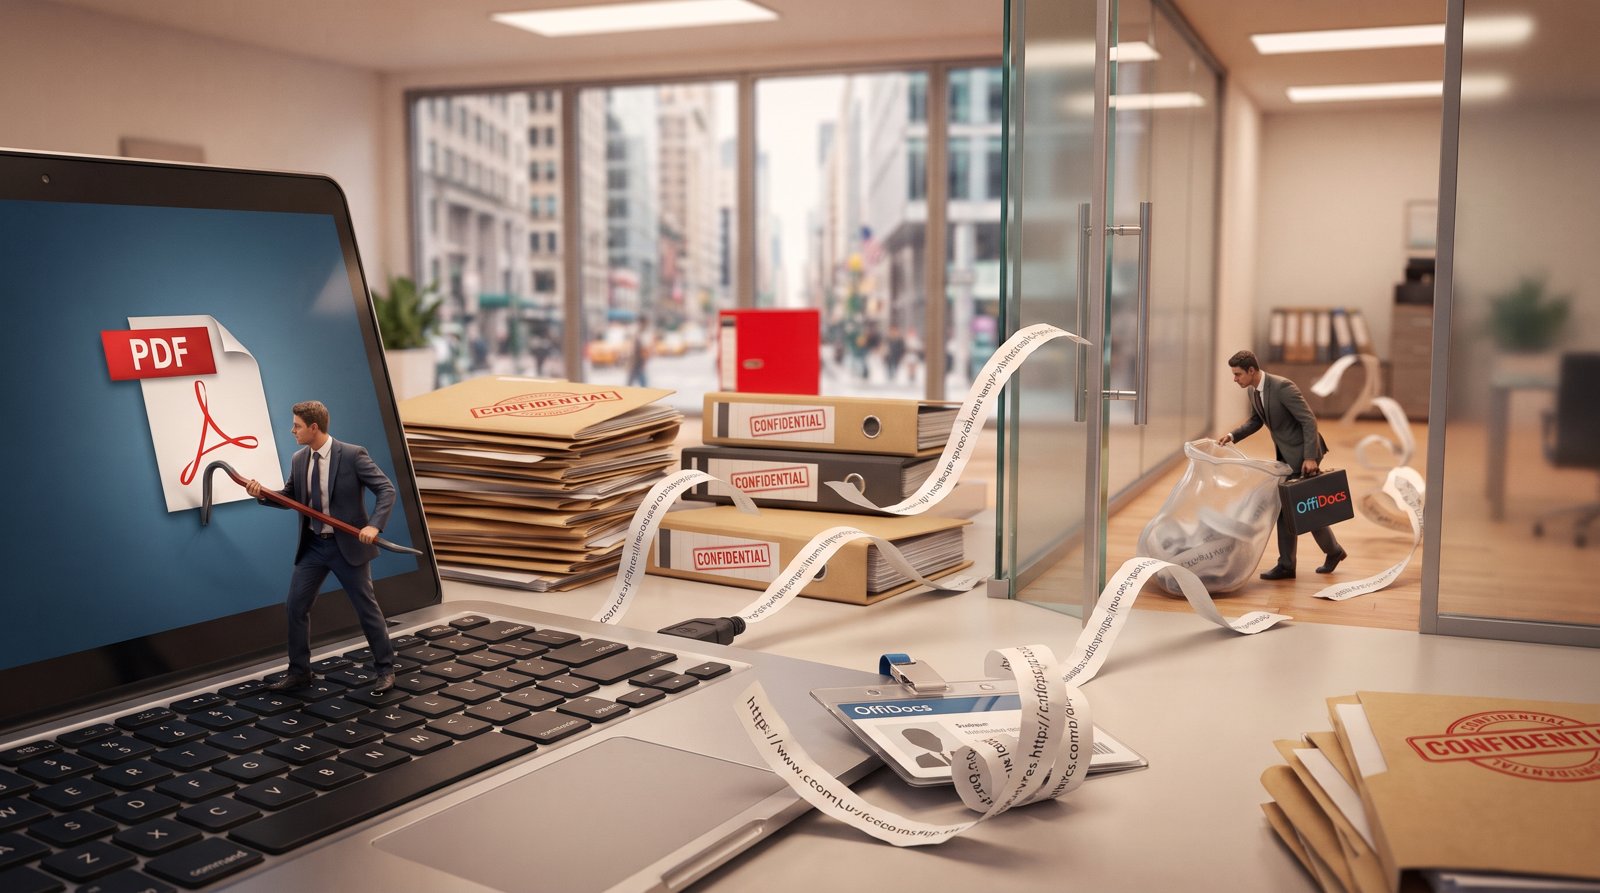
Исследователи из Bay Area Labs выяснили, что 37 расширений отправляли полные URL на серверы, связанные с компанией OffiDocs. Каждую ссылку переводили в шестнадцатеричный код и передавали вместе с уникальным идентификатором пользователя. Такое кодирование не защищает данные — восстановить исходный URL несложно. В перехваченных адресах могло оказаться что угодно: поисковые запросы, одноразовые ссылки для входа в учётные записи или параметры сессий. Отдельно выделяется расширение VPNOnline — оно использовало HTTP-прокси и собирало URL по динамически обновляемому списку ключевых слов. Конечный получатель данных достоверно не установлен.
Схема сбора данных через OffiDocs и риски для инфраструктуры
Для российских компаний такие расширения — прямая угроза. Офисные инструменты для работы с PDF и документами часто устанавливают без ведома ИТ-департаментов. Если в перехваченный URL попадёт ссылка с токеном доступа к корпоративной системе или путь к файловому хранилищу, злоумышленники получат точку входа в инфраструктуру. Опасность в том, что вредоносная активность маскировалась под легитимную работу офисного софта, а серверная инфраструктура могла перенаправлять открытые вкладки по команде.
Как снизить риски от неподконтрольных браузерных инструментов
Первоочередная мера — полная ревизия установленных расширений на всех рабочих местах. Удалите не только продукты, явно связанные с OffiDocs, но и любые неподтверждённые редакторы документов, PDF-инструменты и утилиты для изображений. Заблокируйте пользователям возможность самостоятельной установки расширений и оставьте только утверждённый перечень. Общий принцип: чем меньше расширений, тем безопаснее, особенно в браузерах, где открываются веб-интерфейсы корпоративных систем.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
Cloud.ru запускает безагентную проверку опасных настроек в облаке
Провайдер Cloud.ru представил платформу для выявления некорректных конфигураций в облачной инфраструктуре. Решение уже проходит закрытое те…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →