
Минцифры готовит единые требования к защите СОРМ
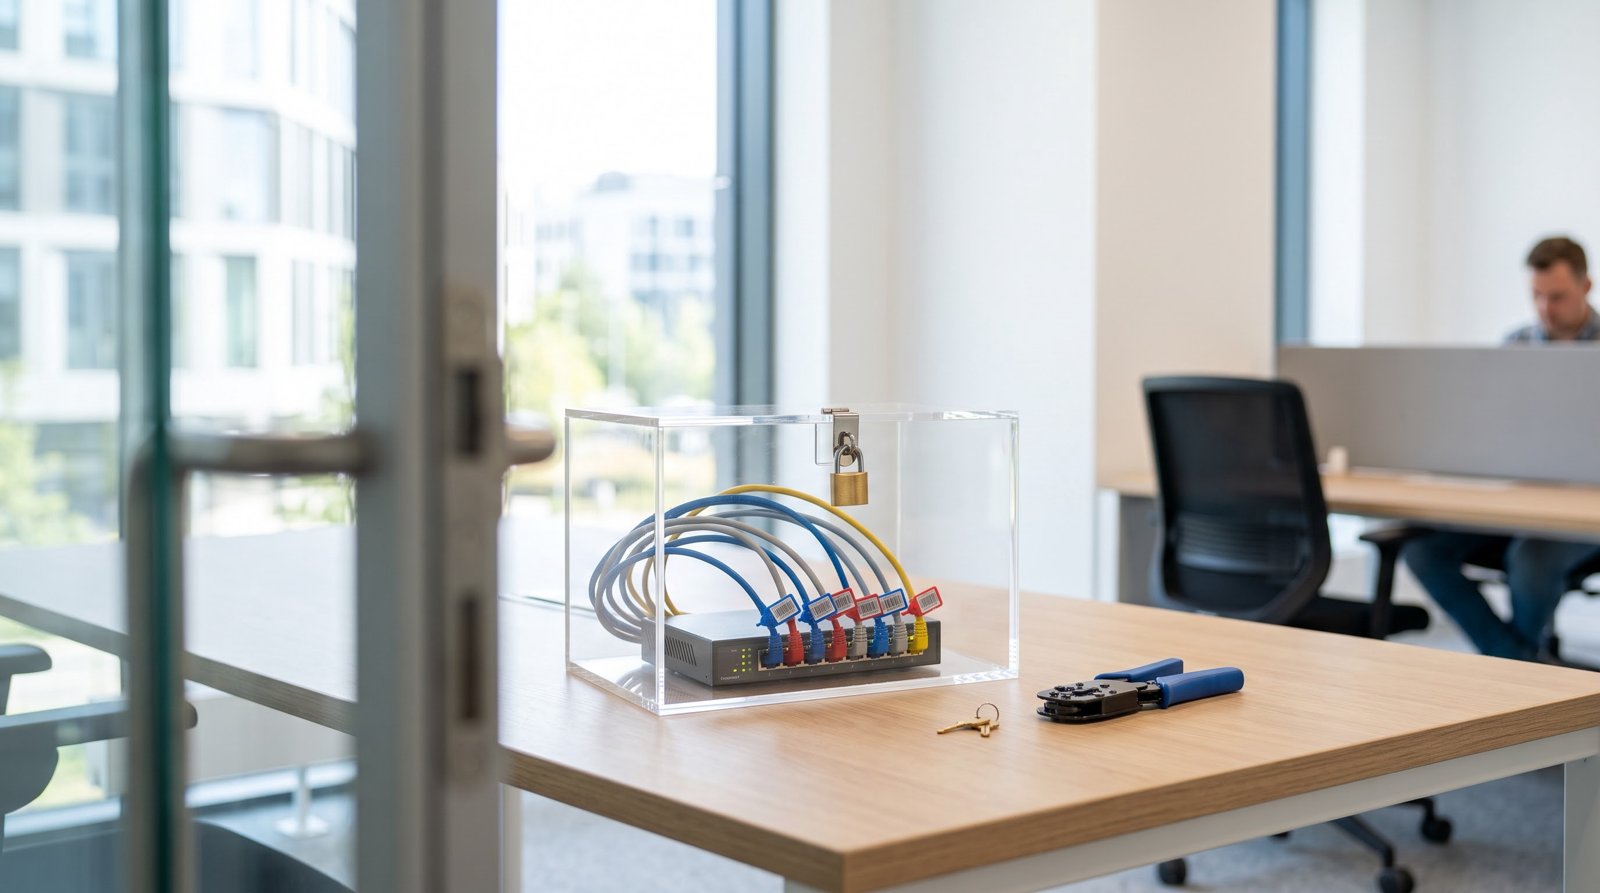
Операторам связи и организациям, эксплуатирующим СОРМ, придётся фиксировать действия администраторов, изолировать оборудование и хранить журналы безопасности не менее года. Новые правила планируют ввести с 1 марта 2027 года.
Минцифры разработало проект единых требований к защите технических и программных средств СОРМ. Документ обязывает операторов связи и другие организации, эксплуатирующие эти системы, вести подробные журналы действий администраторов и ужесточить физическую защиту оборудования.
В журналах безопасности нужно будет фиксировать изменения конфигурации, запуск программ, сетевые подключения, регистрацию новых учётных записей и их изменение, инсталляцию и деинсталляцию софта, добавление устройств и попытки взлома. Особое внимание уделяется действиям через командные оболочки и сервисные программы. Запуск программ вне утверждённого перечня планируется исключить.
Проект не предполагает постоянной трансляции терминала сотрудника в ФСБ — речь идёт о регистрации событий, а не записи каждого нажатия клавиши. Собранные сведения должны храниться не менее 12 месяцев и передаваться на пульт управления уполномоченного органа по защищённому протоколу HTTPS.
Также предлагается запретить анонсировать компоненты СОРМ в общедоступном интернете, размещать оборудование в закрытых шкафах или стойках и не подключать посторонние устройства. Для виртуальной среды предусмотрены настройка прав доступа, отделение трафика и создание резервных копий. Часть этих мер уже действует для отдельных видов СОРМ, но новый документ собирает их в единый набор и расширяет контроль.
Для российских компаний новые требования означают дополнительные расходы на ведение журналов, контроль доступа, физическую изоляцию техники и поддержку ПО. Отдельной надбавки к тарифам проект не обещает, поэтому затраты, вероятно, лягут на самих операторов. Пока неясно, как это отразится на небольших провайдерах.
Чтобы подготовиться, организациям уже сейчас стоит проанализировать текущие процессы логирования и физической защиты СОРМ, проверить, как настроено разграничение доступа в виртуальных средах, и убедиться, что журналы хранятся достаточно долго. Также важно исключить запуск неутверждённых программ и не публиковать сведения о компонентах СОРМ в открытом доступе. Документ ещё не утверждён: обсуждение документа с общественностью завершится 19 сентября 2026 года, и итоговая редакция может измениться.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
Набор эксплойтов BlueMoon перешёл от одной группы к четырём за шесть дней
Цепочка из трёх zero-day уязвимостей, изначально применённая одной шпионской группой, быстро распространилась среди независимых кластеров. …
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →