11 BGP-утечек и перехват трафика Hetzner: как статус «valid» пропустил атаку на Virtualizor
В третьем квартале 2026 года зафиксировано 11 глобальных утечек BGP-маршрутов и один целевой перехват. Инцидент затронул инфраструктуру Softaculous и пользователей платформы Virtualizor и показал, что криптографическая проверка маршрута не всегда спасает от подмены трафика.
Магистральный протокол BGP, отвечающий за связность интернета, по-прежнему демонстрирует уязвимости. В третьем квартале 2026 года специалисты CURATOR насчитали 11 глобальных утечек маршрутов — такое число крупных сбоев сами исследователи называют аномально высоким. Утечка возникает, когда сеть по ошибке анонсирует чужие IP-адреса, и трафик десятков сервисов уходит в никуда или к нежеланному получателю.
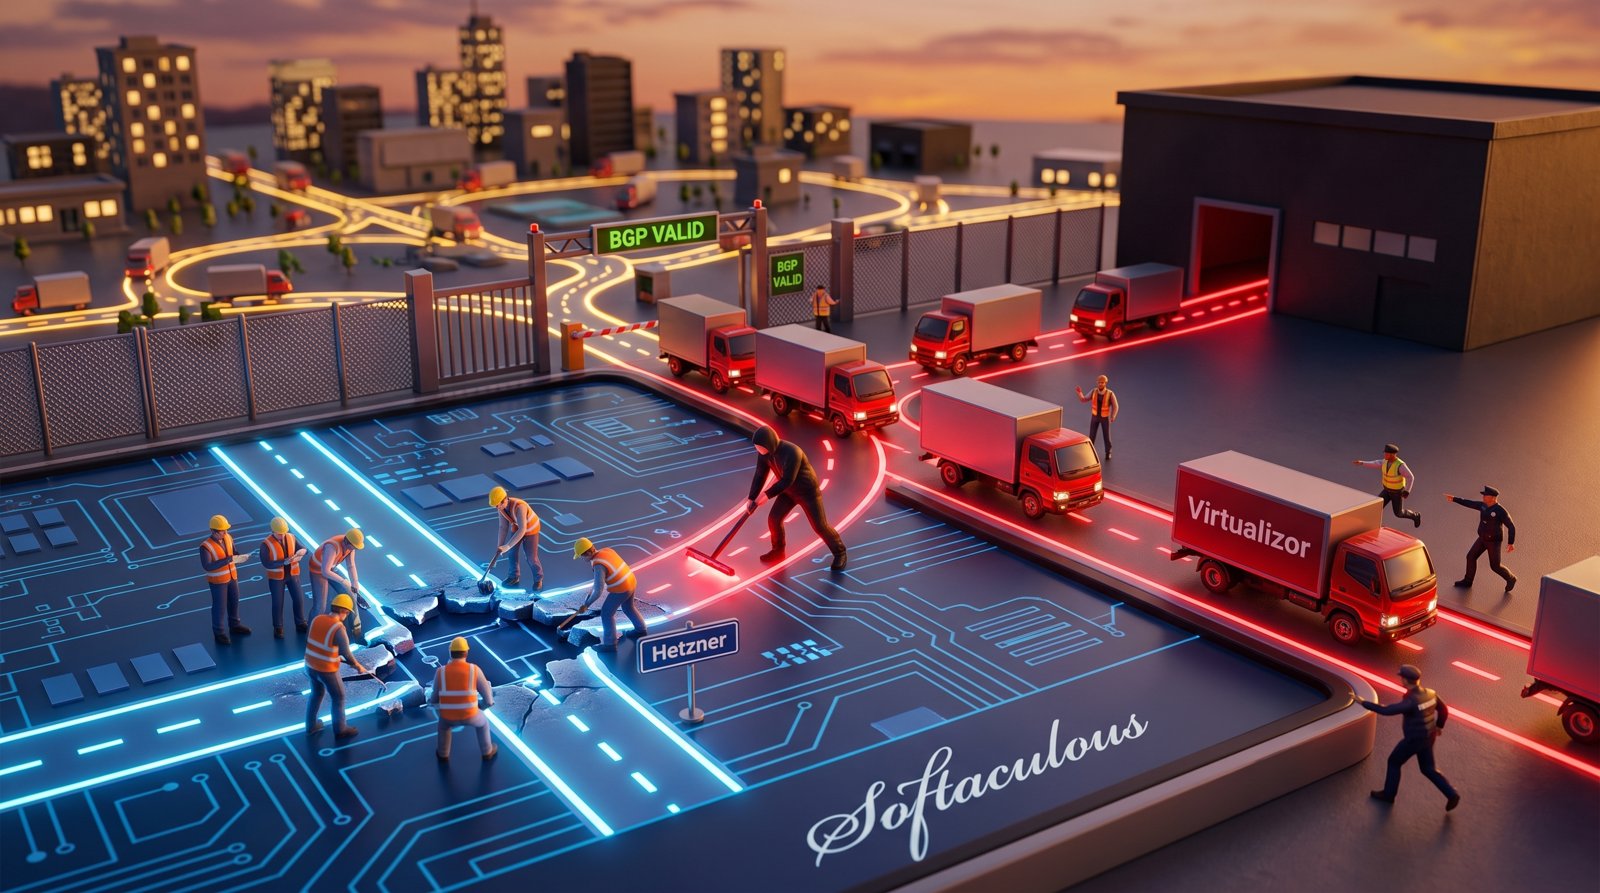
На этом фоне выделяется августовский BGP-перехват, затронувший инфраструктуру хостинг-провайдера Hetzner. Злоумышленники объявили более точный маршрут к части его адресного пространства, и трафик направился на сервер атакующих. Несмотря на криптографическую проверку RPKI, поддельный маршрут получил статус «valid» — широкие настройки ROA позволили ему пройти фильтр, не вызвав подозрений.
Главной целью атакующих стали пользователи Virtualizor, а системы Softaculous были использованы для распространения вредоносного обновления. Оказавшись между пользователем и легитимным сервером, злоумышленники успешно прошли автоматическую проверку владения доменом и выпустили действительный TLS-сертификат. Браузеры не показывали предупреждений. После этого небольшой части установок Virtualizor было доставлено вредоносное обновление — легальный сертификат стал прикрытием для атаки на цепочку поставок.
Как перехват Softaculous и Virtualizor обошёл криптографическую защиту
Положительная динамика в борьбе с перехватами всё же заметна. За год количество уникальных автономных систем, замеченных именно в BGP-перехватах, сократилось на 38,2%, а число систем, допускавших утечки маршрутов, уменьшилось на 6,4%. Однако эти цифры не должны успокаивать: RPKI проверяет лишь право сети объявить диапазон адресов, но полностью игнорирует путь, который проходит анонс. Механизмы контроля всего пути — RFC 9234 и ASPA — пока только входят в практику, и их распространение оценивается как начальное.
Контекст для российских ИТ- и ИБ-команд
Для российских компаний сценарий перехвата BGP-трафика не является умозрительным. Даже при настроенной RPKI-фильтрации на границе автономной системы маршрут со статусом «valid» нельзя автоматически считать безопасным, если владелец адресного пространства настроил ROA излишне широко. Главный урок: подменный TLS-сертификат, выпущенный на перехваченном маршруте, открывает дорогу для атак на обновления и API-запросы, а жертва не видит никаких предупреждений до момента компрометации.
Что делать для снижения рисков BGP-перехвата
После инцидента разработчики Softaculous добавили криптографическую подпись пакетов и ответов API — эта мера обязательна для всех, кто распространяет обновления и конфигурации через публичные сети. Сетевым администраторам пора перестать полагаться только на статус RPKI-valid: необходимо поэтапно внедрять механизмы проверки полного пути — RFC 9234 и ASPA — даже если их поддержка у партнёров пока фрагментарна.
 Редакция IT GID Медиа
Новости информационной безопасности и технологий · О редакции
 Читайте дальше
PHP Group предупредила о двух критических уязвимостях с оценкой 9,2 балла
Разработчики PHP анонсировали выпуск патчей 21 октября, который закроет две критические уязвимости. ИТ-командам рекомендуется подготовить с…
Вопросы по информационной безопасности?
Команда IT GID поможет — от аудита инфраструктуры до защиты периметра и данных.
Услуги и решения →